
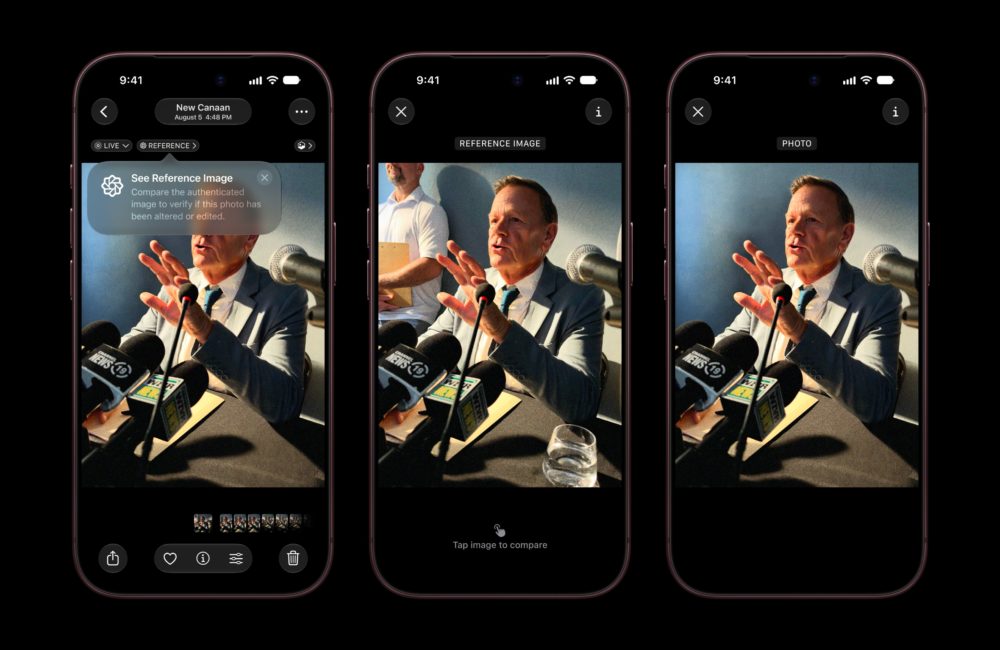
Por su interés, os ofrecemos una versión traducida de un documento que ha publicado Apple (original aquí) explicando el razonamiento y el por qué de la nueva Imagen de referencia, el sistema para verificar que una foto es original y no ha sido adulterada con posterioridad.
El texto comienza ahora:
Imagen de referencia de Apple: un nuevo enfoque para la fotografía verificada
Hoy en día, las potentes herramientas de IA ampliamente disponibles permiten a los usuarios generar o alterar fácilmente imágenes fotorrealistas hasta un punto que era difícil de imaginar hace solo unos años. Estas herramientas permiten funciones útiles, como la eliminación con un solo toque de las distracciones de fondo, pero también dificultan la distinción entre fotografías que representan eventos reales e imágenes sintéticas que están fuertemente alteradas o completamente generadas. Por lo tanto, en el caso de que el papel esencial de una fotografía sea probar que algo realmente sucedió, una imagen que parece fotorrealista ya no es suficiente para establecer su veracidad.
Este no es un problema fácil de abordar. Las cámaras modernas se basan en sofisticados algoritmos de procesamiento de imágenes para producir la imagen visible final, por lo que certificar que una imagen refleja con precisión lo que captura un sensor de cámara real requiere una cadena de confianza que cubra el sensor, así como el software de fotografía computacional que interpretó la captura. Los enfoques de la industria a este problema, basados en el estándar C2PA, adjuntan metadatos de procedencia después de la captura y certifican el historial de ediciones de imágenes desde ese momento en adelante. Este enfoque, sin embargo, es vulnerable a comprometerse en cualquier punto de la cadena de edición, y un espectador no tiene forma de detectar tal fallo. También puede crear riesgos de privacidad para los fotógrafos que trabajan en condiciones peligrosas al vincular la imagen a una identidad pública, ya sea a un dispositivo en particular o a un individuo.
El iPhone es la cámara más popular del mundo y el dispositivo móvil de consumo más seguro, y como tal, Apple está en una posición única para asumir este desafío. La cámara del iPhone está integrada en una plataforma que establece los más altos estándares de seguridad de la industria desde el silicio hacia arriba. También operamos Private Cloud Compute (PCC), una infraestructura en la nube líder en la industria que preserva la privacidad que es segura, auditable y puede realizar operaciones algorítmicas verificables sin permitir que nadie, incluso Apple, pueda ver los datos que se están procesando.
Aprovechando estas capacidades de vanguardia, hemos creado Apple Reference Image, una nueva solución para la fotografía verificable en el iPhone, y debutando en el sensor de cámara principal del iPhone 18 Pro y el iPhone 18 Pro Max. Este nuevo modo de cámara opcional permite a un fotógrafo crear una imagen de referencia con sello de tiempo segura que refleja con precisión lo que fue capturado por el sensor de la cámara del iPhone. El hardware seguro dedicado en el dispositivo protege la integridad de esta imagen de referencia, y Private Cloud Compute protege la privacidad de los datos de la imagen durante el procesamiento. El sistema está construido para ser resistente al compromiso, por muy improbable que sea: cualquier imagen fraudulenta puede ser revocada sin exponer la identidad del fotógrafo.
Apple Reference Image ofrece una garantía confiable y escalable de que una imagen de referencia es lo que dice ser: una fotografía real, capturada por un sensor real en una cámara de iPhone, en un momento específico. Establece un nuevo estándar para la fotografía digital verificable.
Los requisitos básicos de la imagen de referencia de Apple
Un sistema de procedencia fotográfica de alta seguridad debe cumplir con tres requisitos básicos:
- Autenticidad semántica: una imagen de referencia debe mostrar fielmente lo que el sensor capturó. Las transformaciones de los datos de la imagen de los píxeles capturados sin procesar a la imagen visible final deben ser verificables públicamente.
- Resiliencia al compromiso: la autenticidad de la imagen no puede ser socavada manipulando el sensor de la cámara, a través de ataques criptográficos comunes o a través de la fuga del dispositivo a nivel de software. Si, a pesar de estas protecciones, se crean imágenes de referencia fraudulentas, se pueden revocar.
- Preservación de la privacidad: un observador externo no puede determinar si algún par de imágenes de referencia fueron tomadas por el mismo dispositivo. El contenido de la imagen no está expuesto a Apple ni a nadie más.
Apple Reference Image aprovecha los sensores de imagen diseñados a medida en el iPhone 18 Pro y el iPhone 18 Pro Max para garantizar la captura confiable de los datos de la imagen, y se basa en Private Cloud Compute, que proporciona un entorno computacional para el procesamiento fotográfico seguro que no se puede subvertir incluso en caso de compromiso del dispositivo. Creemos que ningún otro sistema de procedencia fotográfica disponible comercialmente cumple con estos estrictos requisitos.
Autenticidad semántica
Para cualquier sistema de autenticidad fotográfica, el objetivo definitorio es que un usuario pueda confiar en que lo que se muestra como imagen autenticada corresponde a la escena que fue realmente fotografiada. Un desafío central al que se enfrentan estos sistemas es cómo asegurar la extensa tubería de procesamiento fotográfico de una cámara computacional moderna. Simplemente firmar los valores sin procesar emitidos por un sensor no produce una imagen visible: estos píxeles aún necesitan un procesamiento significativo, como el Desmosaicado y la corrección de sombreado de lentes, para ser utilizables. Para resolver esto, los sistemas de la industria anteriores han retrasado la firma de imágenes hasta que llegan al final de su canal de procesamiento de software. Pero este enfoque es vulnerable a los ataques que inyectan datos de píxeles falsificados en el transporte de datos desde el sensor, o a los compromisos del sistema operativo del dispositivo que pueden alterar completamente la imagen antes de firmar. Ni la firma de valores de los sensores sin procesar, ni la demora de la firma hasta que se procese la fotografía, cumple con nuestro estándar de autenticidad semántica. Nuestra solución depende de dividir el proceso de imagen de referencia de Apple en dos fases: crear un negativo digital seguro y desarrollar ese negativo en una imagen de referencia. Cada fase recibe nuestras protecciones más fuertes.
La creación de un negativo digital seguro comienza con un arranque seguro del sensor de la cámara en un modo de captura de referencia especializado. El modo indica al sensor que firme criptográficamente los datos de píxeles inmediatamente después de la captura, y evita que el firmware del sensor modifique los datos. Esto crea una garantía de que el sistema operativo recibe datos de píxeles exactamente como el sensor de hardware los capturó, evitando ataques de inyección o manipulación.
Tratamos los metadatos de la imagen con el mismo nivel de protección. Los metadatos producidos por el sensor se firman en el momento de la captura junto con los datos de los píxeles. Para los pocos valores de metadatos que se originan más allá del sensor de la cámara, como los límites de zoom digital y la distancia focal, utilizamos el procesador de enclave seguro (SEP) para firmar los valores. Estos metadatos fuera del sensor no pueden alterar los valores de píxeles en sí.
Saber cuándo se capturó una fotografía es a menudo un elemento crítico para establecer su veracidad. Si bien los sistemas anteriores de la industria han incluido una marca de tiempo proporcionada por el sistema operativo general del dispositivo, creemos que esto claramente no cumple con la necesidad de garantía del mundo real. En cambio, Apple Reference Image proporciona tanto un límite inferior como un límite superior en el tiempo de captura del servicio de marca de tiempo criptográfico de Apple, y garantizamos que la foto se tomó entre los dos límites. En un latido cardíaco regular, el dispositivo solicita un token de marca de tiempo criptográfico y conserva el más reciente que ha recibido. A nivel mundial, esto ocurre en promedio cada 15 minutos, aunque el intervalo depende de las condiciones de la red local. Esto proporciona una marca de tiempo de límite inferior probada para la captura fotográfica. Después de la captura, el dispositivo solicita una segunda marca de tiempo para usar como límite superior, y ambas marcas de tiempo se incrustan y firman con los datos del sensor.
Como resultado, el negativo digital seguro contiene toda la información esencial para renderizar una imagen de referencia (los datos de píxeles, los metadatos esenciales del sensor y los límites de la marca de tiempo segura), todo protegido del compromiso del software del dispositivo.
Para convertir este negativo digital seguro en una imagen de referencia visible para el usuario, aprovechamos el entorno informático que preserva la privacidad proporcionado por Private Cloud Compute. Cuando el usuario elige crear una imagen de referencia, el dispositivo sube el negativo digital a PCC, que ejecuta los pasos de procesamiento necesarios para renderizar la imagen, incluyendo demosaicing, mapeo de tonos y compresión, en un entorno altamente seguro, privado y verificable. Los expertos pueden verificar que PCC no altera un negativo digital durante el desarrollo: pueden examinar el software que hace el trabajo. Cada compilación de producción de PCC se registra en un registro de transparencia de solo adición, criptográficamente a prueba de manipulaciones, los binarios están disponibles para inspección pública, y un dispositivo solo enviará datos a un nodo que pueda dar fe de ejecutar una compilación desde ese registro. Estas son las mismas garantías extraordinarias que hacemos sobre cómo PCC protege la privacidad de las solicitudes de Apple Intelligence, que se describen en profundidad en publicaciones anteriores.
Apple Reference Image combina las sólidas garantías de estas dos etapas: la garantía a nivel de hardware sobre el negativo digital seguro y la transparencia verificable de PCC sobre los algoritmos de procesamiento, para proporcionar una autenticidad semántica líder en la industria para las imágenes resultantes.
Resiliencia al compromiso
Al diseñar Apple Reference Image, consideramos una amplia gama de ataques y construimos el sistema para resistir el compromiso de múltiples vectores.
Como se describió anteriormente, diseñamos la tubería de imagen de referencia central para soportar un compromiso del sistema operativo, o un ataque de inyección de datos en el bus del sensor. Pero necesitábamos salvaguardas adicionales contra una clase más amplia de ataques de hardware que podrían implicar la eliminación del sensor del dispositivo.
Estas defensas comienzan antes de que se tome una sola foto, en el momento de la fabricación. Cuando el sensor de imagen se inicializa por primera vez en la fábrica, crea una identidad de firma criptográfica, compartiendo solo la clave pública con la fábrica. De manera similar, el SEP crea una identidad de firma certificada por separado. Estas identidades están unidas en el manifiesto del dispositivo, lo que nos permite comprobar más tarde si un sensor y SEP en particular son del mismo dispositivo. En el momento de la captura, el dispositivo incorpora esta información de plataforma en el negativo digital que produce. Cuando la imagen de referencia se desarrolla en PCC, PCC puede validar que la fotografía proviene de un emparejamiento sensor-dispositivo válido.
También consideramos los ataques criptográficos. Los esquemas de firma de fotos existentes, hasta donde sabemos, todos se firman con algoritmos clásicamente seguros, pero los algoritmos cuánticos seguros son cada vez más críticos para la integridad a largo plazo de las firmas criptográficas. Debido a que las imágenes de referencia son activos publicados cuya integridad debe sobrevivir durante el tiempo que cualquiera pueda querer verificarlas, una firma segura solo contra los adversarios clásicos no es suficiente: una imagen que se afirma que es auténtica en 2026 debe ser verificable de forma segura a perpetuidad. Así que diseñamos el sistema para resistir los ataques cuánticos en cualquier algoritmo utilizado para proteger la integridad de las imágenes de referencia distribuidas públicamente. La firma final en una imagen de referencia es una firma post-cuántica compuesta que combina RSA-3072 y ML-DSA-87. Hasta donde sabemos, Apple Reference Image es el único sistema de origen de imágenes que proporciona defensas cuánticas seguras.
Finalmente, como ningún sistema de seguridad es perfecto, creamos un sistema de revocación que puede revocar fotos individuales, así como todas las fotos de un sensor específico. Como parte del desarrollo del negativo digital seguro, PCC calcula una puntuación de confianza que evalúa si la imagen tiene las características físicas esperadas de la salida bruta de los sensores de nuestra cámara. Antes de que se firme la imagen de referencia desarrollada, PCC envía el GUID de la foto, el ID del sensor y esta puntuación de confianza a un servicio complementario, que los registra y actualiza la puntuación de funcionamiento asociada con ese sensor. Si se revoca un sensor de baja puntuación, PCC ya no firmará sus imágenes. Los dispositivos Apple obtenen listas de revocación actualizadas en una cadencia regular; cada vez que se ve una imagen de referencia, el espectador puede tener la confianza de que no se sabe que la imagen sea fraudulenta.
Preservación de la privacidad
Otras soluciones de la industria requieren que un fotógrafo o institución garantice una imagen utilizando sus propias credenciales. Nos preocupa que esto ponga a algunos fotógrafos, como los que operan en zonas de conflicto, en una posición difícil; no debería ser necesario renunciar al anonimato para demostrar la autenticidad de la imagen. Construimos Apple Reference Image para evitar el uso de una credencial explícita y pública para fotógrafos, y para evitar incluso la asociación pública implícita entre diferentes fotos tomadas por el mismo sensor. La imagen de referencia final está firmada por el servicio de firma de Apple, después de la validación por PCC. Esa firma está respaldada por las garantías técnicas más sólidas de Apple.
Nuestra implementación también protege la confidencialidad de la imagen en sí, incluso de Apple. La mera captura de una imagen de referencia nunca debería exponer los píxeles reales a Apple ni a nadie más. Logramos esto a través de las excepcionales propiedades de privacidad de PCC: los propios nodos están diseñados para que ni siquiera Apple pueda acceder a los datos de las imágenes, al igual que Apple no puede ver la información procesada para Apple Intelligence en PCC. Si bien el servicio de revocación debe mantener un registro privado de GUID de fotos y sensores asociados para permitir la revocación, nunca tiene acceso a los datos de la imagen y no permite el acceso público a este registro. Y a medida que las comprobaciones finales de revocación se realizan utilizando listas en el dispositivo, un dispositivo nunca revela a nadie qué foto está mirando para averiguar si todavía es válida.
Por último, hemos tenido cuidado de limitar la visibilidad de la red siempre que sea posible. Las solicitudes de marca de tiempo viajan a través de Oblivious HTTP, por lo que el servicio de marca de tiempo nunca conoce la dirección IP del dispositivo solicitante. Del mismo modo, las llamadas a los servicios de revocación y firma se producen desde el propio PCC, que proporciona solo la información mínima necesaria para que esos servicios funcionen. En general, creemos que estas protecciones de privacidad son mucho más fuertes que en cualquier sistema de origen de imágenes existente, lo que permite que tanto los fotógrafos como los espectadores accedan a imágenes auténticas sin revelar inadvertidamente su información personal.
En los tres requisitos (atunidad semántica, resistencia al compromiso y preservación de la privacidad), creemos que Apple Reference Image establece un nuevo estándar para la seguridad en la industria. Para los lectores que estén interesados adicionalmente en los detalles técnicos de nuestra implementación, la siguiente sección describirá las secuencias precisas de fabricación, firma y verificación que sustentan las garantías de seguridad de Apple Reference Image.
Detalles técnicos
Configuración de imagen de referencia
La base para la imagen de referencia de Apple se crea durante la fabricación del dispositivo. Cuando un sensor fotográfico de Apple se inicializa por primera vez, genera su propio par de claves de firma ECDSA P-256 y nunca libera la mitad privada. La estación de grabación de fábrica recupera solo la clave de verificación pública correspondiente, la firma con una autoridad de certificación de fábrica (CA) y registra la clave y el certificado en el manifiesto de hardware del dispositivo.
El procesador de enclave seguro (SEP) pasa por un proceso similar: genera una clave certificada por nuestra Autoridad de Certificación Básica (BAA) bajo una CA separada, lo que permite que el dispositivo luego produzca firmas que Apple puede atribuir a ese teléfono específico. A continuación, un tercer CA firma el propio manifiesto del dispositivo, vinculando la tecla del sensor y la tecla SEP certificada por la BAA como pertenecientes al mismo iPhone. Este enlace es lo que más tarde nos permite afirmar que un sensor en particular y un Enclave Seguro en particular eran, y son, parte del mismo dispositivo.
Una vez que el dispositivo está en uso, comienza la recopilación de marcas de tiempo. El Servicio de Notificaciones Push (APN) de Apple ejecuta un protocolo de latido existente para garantizar el estado de la conexión para las notificaciones automáticas. Coincidiendo con este latido del corazón, APNs ahora ofrece un token de marca de tiempo RFC 3161 actualizado del servicio de marca de tiempo de Apple, firmado con ECDSA P-256 sobre SHA-256, y el dispositivo mantiene el más reciente que recibe.
Captura de imagen
Para comenzar el proceso de captura, el usuario cambia al modo de referencia. Esto reinicia el sensor en el modo de referencia especializado y seguro. Este modo de captura acepta una entrada del sistema operativo del dispositivo: un resumen SHA-256 que se incrustará en una ubicación fija en los metadatos del marco capturado. El resumen se calcula a partir de la marca de tiempo segura más reciente, el manifiesto del dispositivo y el manifiesto de arranque seguro del dispositivo.
En la captura, el sensor mide la luz como una señal analógica, que se digitaliza. El marco digitalizado y el resumen de metadatos incrustados se firman juntos, dentro del sensor, con la clave privada del sensor. Los metadatos derivados del sistema operativo (factor de zoom digital, exposición y parámetros de la lente) se recopilan del sistema de cámara. Nos comprometemos con la firma del sensor junto con estos metadatos y lo firmamos con el SEP, utilizando la clave certificada por la BAA.
Calculamos un compromiso SHA-256 para la firma SEP y lo enviamos al servicio de marca de tiempo, que devuelve un token firmado que establece que la foto existía a más tardar en ese momento, un límite superior para complementar el límite inferior ya incrustado en el marco. Si el dispositivo está desconectado, aún no hay ningún límite superior disponible; un proceso en segundo plano sigue intentando la solicitud e inserta el token una vez que tiene éxito, produciendo el intervalo más ajustado que las circunstancias permiten.
Todo lo producido hasta ahora (los píxeles, ambas firmas, las marcas de tiempo, los metadatos, el manifiesto del dispositivo y el manifiesto de arranque seguro) se almacena en el negativo digital seguro en el dispositivo, en formato DNG, vinculado a la foto procesada convencionalmente de la tubería estándar. Lo negativo puede estar allí indefinidamente, y también se puede compartir en este estado no desarrollado, un flujo de trabajo que los fotógrafos profesionales pueden necesitar.
Desarrollo de imágenes de referencia
Cuando el usuario inicia el desarrollo de una imagen de referencia, el dispositivo carga el negativo digital seguro a Private Cloud Compute. PCC vuelve a computar el resumen incrustado en el marco y verifica la firma del sensor sobre los píxeles y ese resumen, verificando la cadena de certificados de vuelta a la CA del sensor. PCC también verifica la firma SEP y la encadena a la CA de la BAA, y verifica la firma en el manifiesto del dispositivo y la encadena a la CA que firma los manifiestos del dispositivo en la fábrica. Luego confirma que el sensor y el SEP nombrados en esas cadenas pertenecen al mismo dispositivo. Solo si todos estos controles pasan, el procesamiento continúa.
A continuación, PCC comprueba las marcas de tiempo. Si la marca de tiempo de límite inferior falla en la verificación, PCC sustituye el 31 de marzo de 2026, ya que la función no existía antes de esa fecha y ninguna foto puede predecederla. Si falta la marca de tiempo del límite superior o no se verifica, PCC sustituye el tiempo de desarrollo actual en PCC.
Usando una red neuronal con pesos ocultos, PCC calcula una puntuación de confianza para la fotografía. Este paso adicional confirma que la imagen tiene las características físicas esperadas de la salida bruta de nuestros sensores, aumentando la confianza en su autenticidad. Luego, PCC desarrolla lo negativo con demosaicing, mapeo de tonos y correcciones relacionadas. El resultado se comprime como JPEG y se hacha, creando un compromiso con la imagen desarrollada. Este hash sirve para dos propósitos: es el valor que se firmará, suponiendo que pase nuestras comprobaciones restantes, y proporciona los bits utilizados para el GUID de la foto.
PCC envía el GUID de la foto, el hash sin procesar, la puntuación de confianza y el ID del sensor a un servicio complementario, que los registra, actualiza la puntuación de confianza en ejecución asociada a ese sensor y confirma que el sensor no aparece en una lista de revocación. Si estas comprobaciones pasan, PCC envía el compromiso a nuestro servicio de firma, que lo firma con una firma post-cuántica compuesta utilizando un esquema híbrido MLDSA87-RSA-3072-PSS-SHA512. La firma se incrusta en el JPEG, y la imagen de referencia se devuelve al dispositivo, lo que la asocia con la foto principal de la captura original.
Después de que el negativo digital seguro se desarrolle con éxito, se mueve automáticamente a la carpeta de fotos eliminadas. Al igual que con cualquier foto eliminada, el usuario puede recuperar el negativo para su conservación si lo desea, o eliminarlo inmediatamente; de lo contrario, se purga automáticamente después de 30 días.
En el lado del cliente, cada vez que se muestra la imagen de referencia, el cliente verifica la firma final en el JPEG y confirma que su GUID de foto no aparece en la lista de revocación actual antes de mostrar la imagen.
Conclusión
Apple Reference Image se basa en la base única de capacidades de Apple en hardware y software, incluida la certificación de identidad del sensor en la fábrica, la seguridad del silicio y la computación en la nube privada, lo que brinda a los fotógrafos una nueva forma de proporcionar una fotografía verificable. Esto les permite dar fe de lo que su iPhone realmente capturó, sin requerir que expongan una identidad pública o confíen en un tercero. En esencia, Apple Reference Image vincula una firma de un sensor de cámara de iPhone a un registro con sello de tiempo seguro y a prueba de manipulaciones, desarrollándolo dentro de PCC mientras ejecuta código verificable públicamente y firmándolo con una firma compuesta post-cuántica diseñada para permanecer segura durante décadas. Si más tarde se descubre que un dispositivo está comprometido, sus imágenes pueden ser revocadas y marcadas retroactivamente, sin revelar qué imágenes provienen del mismo sensor. El resultado es un modelo de verificación que ofrece a los fotógrafos, salas de redacción y usuarios cotidianos una confianza renovada de que una imagen que están viendo es una fotografía realmente capturada por una cámara.
©Apple Inc