Investigadores han descubierto una campaña dirigida a los usuarios de macOS con el malware Atomic Stealer (AMOS). Los atacantes están configurando repositorios de GitHub haciéndose pasar por marcas de confianza y manipulando el SEO para empujarlos a alto en los resultados de búsqueda, redirigiendo a las víctimas a descargas útiles de AMOS.
LastPass ha confirmado que dos repositorios que se hacen pasar por su marca estaban activos el 16 de septiembre antes de ser retirados. CrowdStrike también ha publicado investigaciones que descubren anuncios fraudulentos que difunden SHAMOS, una variante relacionada, lo que sugiere que la familia de amenazas se está extendiendo.
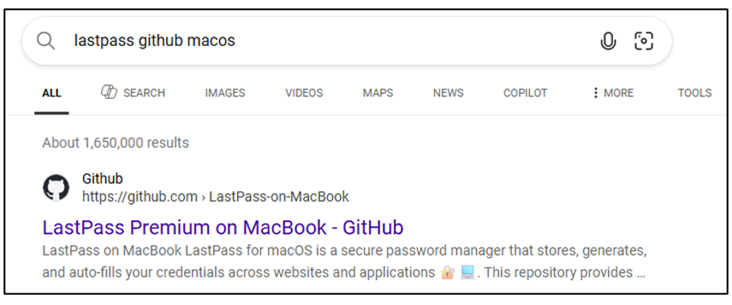
Adam Boynton, gerente senior de estrategia de seguridad de Jamf, advierte que esta campaña muestra con qué facilidad se pueden organizar campañas falsas en plataformas confiables y buscadores.
«AMOS y SHAMOS prosperan cuando los usuarios son engañados para que descarguen de fuentes fraudulentas», dice. «El abuso de GitHub y SEO muestra la facilidad con que se pueden utilizar medios de confianza. Los equipos de seguridad deben duplicar la visibilidad de los puntos finales y la telemetría de amenazas en todas las flotas de macOS, al tiempo que refuerzan que las actualizaciones e instalaciones solo provengan de canales oficiales. Combinar una fuerte conciencia del usuario con herramientas de seguridad nativas de Apple es la mejor defensa aquí».
Avisado estás…